-
Podatności w oprogramowaniu YunoHost-Apps sogo_yhn
W oprogramowaniu YunoHost-Apps sogo_yhn wykryto 2 podatności umożliwiające obejście uwierzytelnienia (CVE-2026-74864 oraz CVE-2026-74865)
Czytaj więcej -
Podatność w oprogramowaniu Quick.Cart
W oprogramowaniu Quick.Cart wykryto podatność typu Cross-Site Request Forgery (CSRF) (CVE-2026-41875).
Czytaj więcej -
Podatność w oprogramowaniu MyPresta Google Merchant Center Feed
W oprogramowaniu MyPresta Google Merchant Center Feed wykryto podatność typu External control of file name or path (CVE-2026-85520).
Czytaj więcej -
Podatność w oprogramowaniu Ghostscript
W oprogramowaniu Ghostscript wykryto podatność typu Untrusted Search Path (CVE-2026-19547).
Czytaj więcej -
Podatność w oprogramowaniu Das U-Boot
W oprogramowaniu DENX Software Engineering Das U-Boot wykryto podatność zapisu poza dozwolonym zakresem pamięci (CVE-2026-15390).
Czytaj więcej -
Podatności w oprogramowaniu Dayforce ESS Excelity
W oprogramowaniu Dayforce ESS Excelity wykryto 3 podatności różnego typu (od CVE-2026-73640 do CVE-2026-73642)
Czytaj więcej -
Podatności w routerach Kaon AR2140
CERT Polska otrzymał zgłoszenie o 2 podatnościach (CVE-2026-52748 oraz CVE-2026-52749) znalezionych w routerach Kaon AR2140.
Czytaj więcej -
Podatności w urządzeniach F&F Filipowski mH-DEVELOPER
W urządzeniach F&F Filipowski mH-DEVELOPER wykryto 7 podatności różnego typu (od CVE-2026-82928 do CVE-2026-82930 oraz od CVE-2026-82932, CVE-2026-82933, CVE-2026-82935 i CVE-2026-82936)
Czytaj więcej -
Podatność w oprogramowaniu WEBCON BPS
W oprogramowaniu WEBCON BPS wykryto podatność błędnego uwierzytelniania (CVE-2026-92419).
Czytaj więcej -
MikroTrick: analiza techniczna, proces ujawnienia i zastosowanie agentów LLM
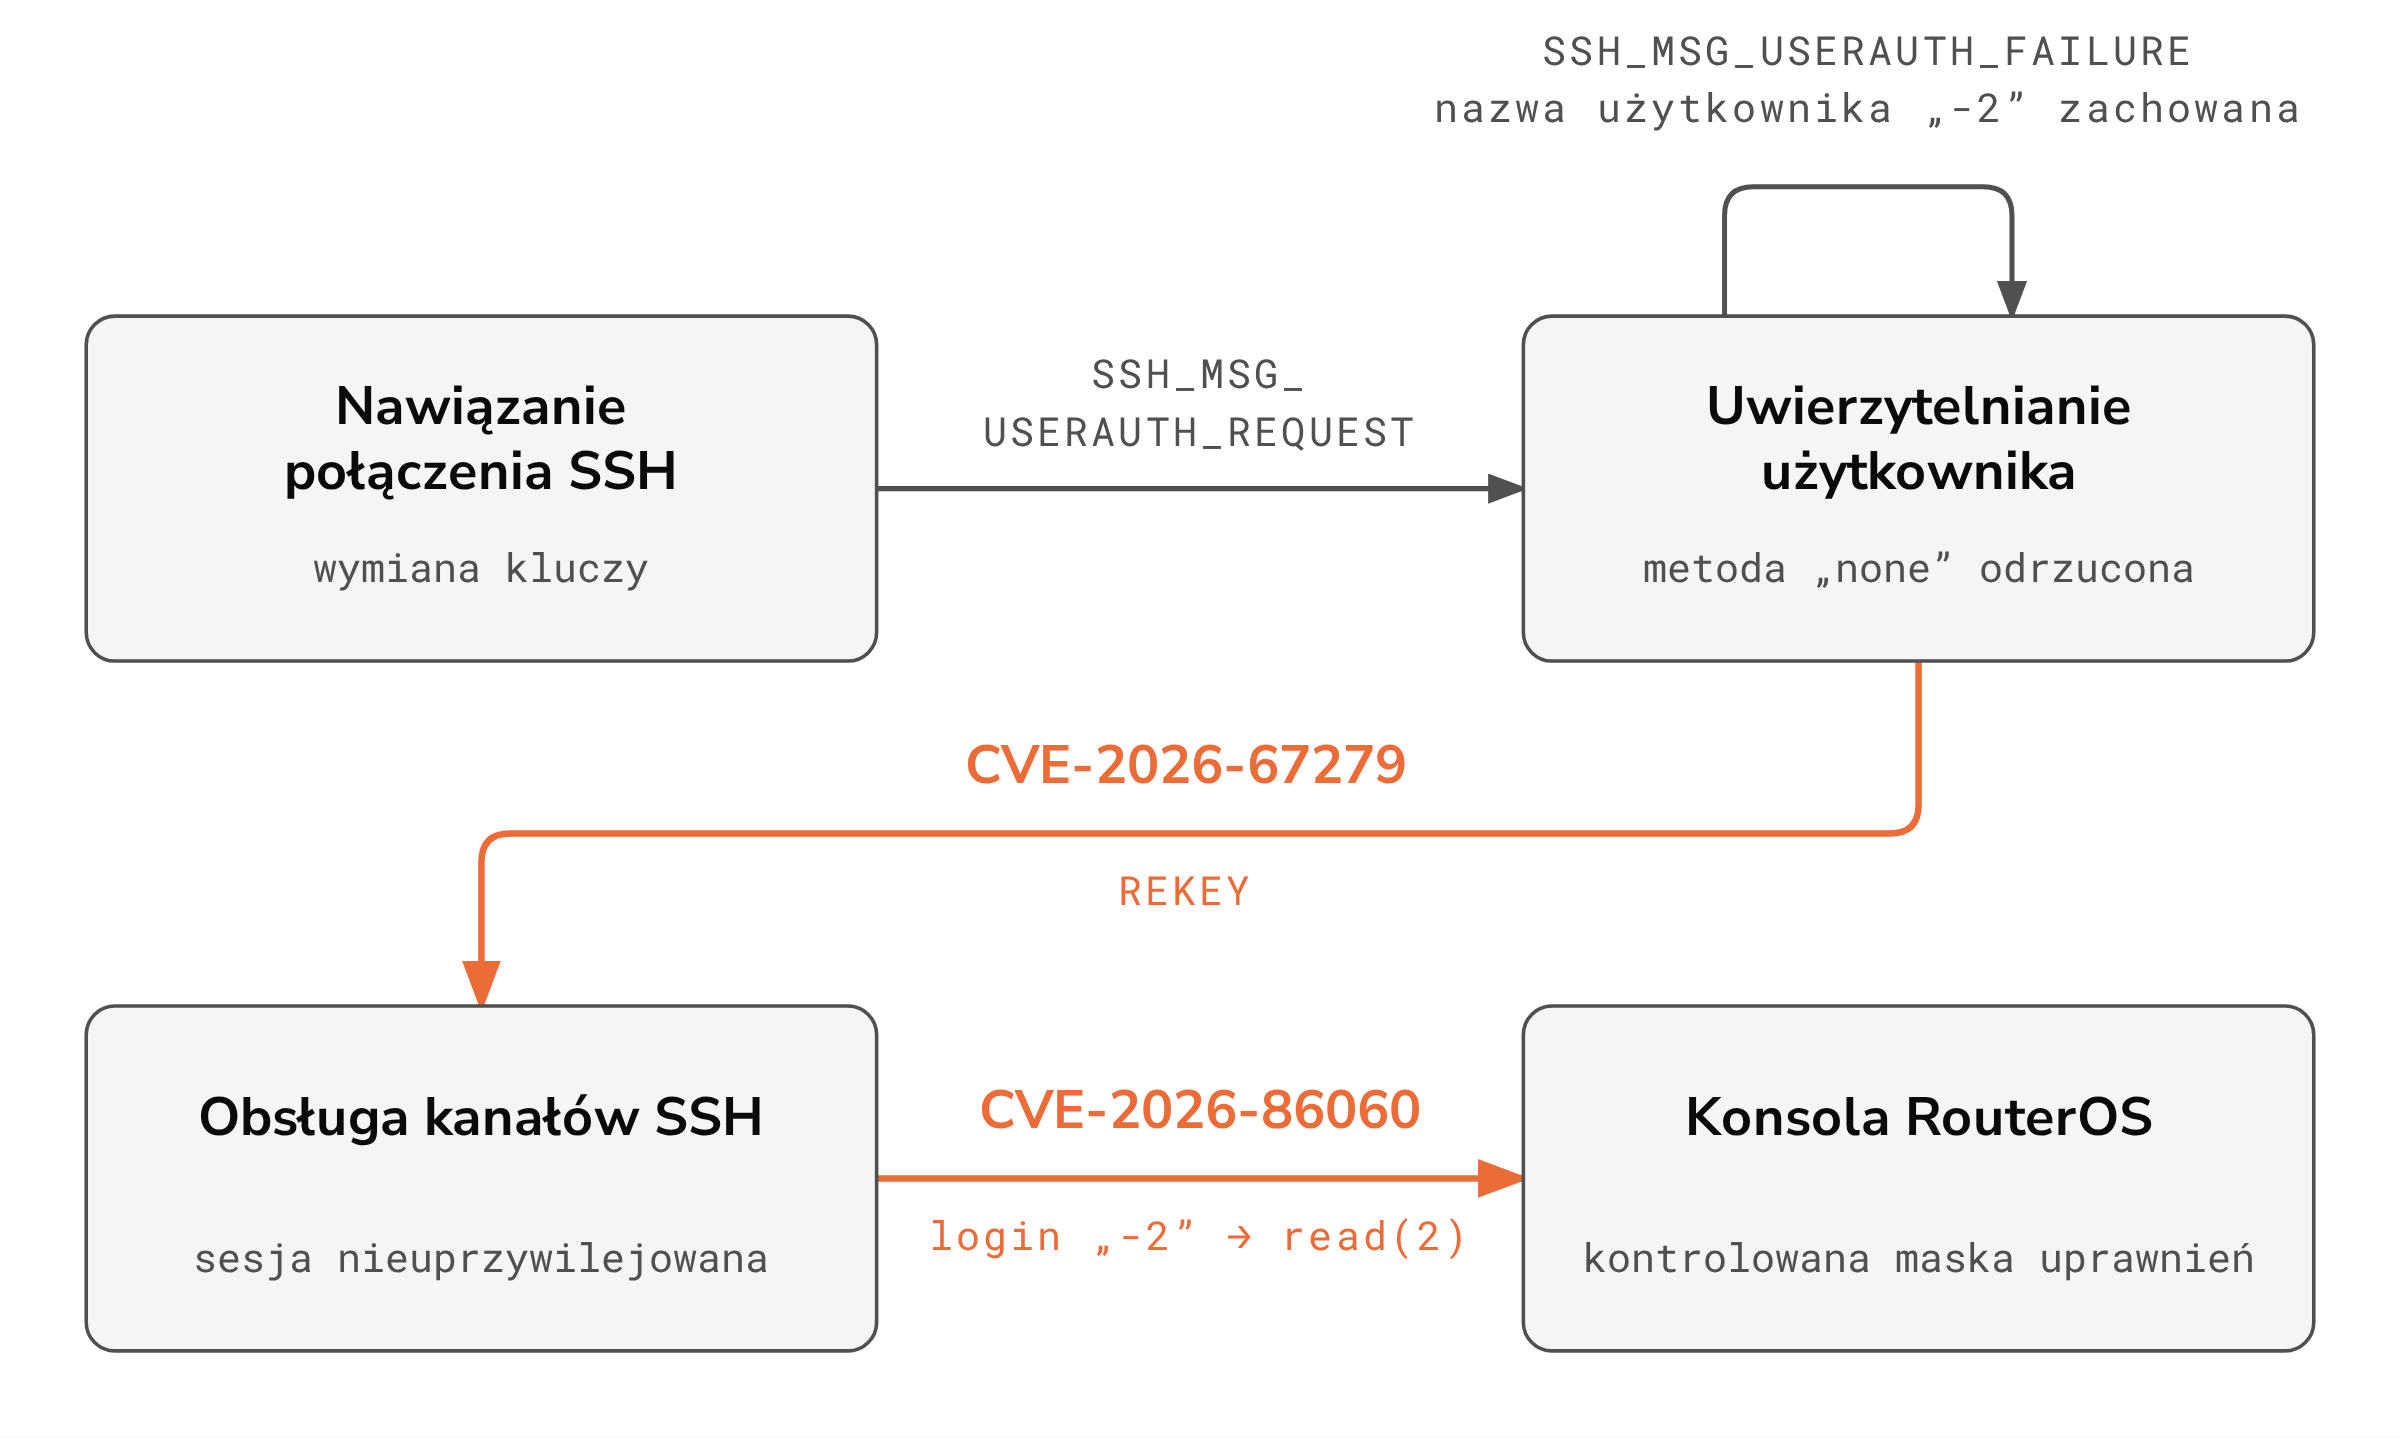
Opisujemy techniczne szczegóły łańcucha MikroTrick, złożonego z podatności CVE-2026-67279 i CVE-2026-86060, które w połączeniu pozwalały przejąć pełną kontrolę nad urządzeniem bez uwierzytelnienia. Wyjaśniamy mechanizm obserwowanych w internecie ataków, przebieg skoordynowanego ujawnienia obu podatności oraz praktyczną rolę agentów LLM w badaniach RouterOS.
Czytaj więcej