Nieprzerwanie od marca 2020 roku prowadzimy Listę Ostrzeżeń przed niebezpiecznymi stronami. 24 godziny na dobę, 7 dni w tygodniu wpisujemy na listę domeny, które wprowadzają użytkowników w błąd i wyłudzają od nich dane.
Strony wyłudzające dane osobowe oraz dane uwierzytelniające są obecnie zjawiskiem masowym, dotykającym różne grupy użytkowników Internetu w Polsce. Linki do nich przesyłane są różnymi kanałami: przez SMS, e-mail lub media społecznościowe. Strony te są rejestrowane w dużych ilościach i wykorzystywane w dość krótkim czasie od rejestracji, po czym są porzucane na rzecz nowych adresów. Z tego powodu bardzo ważne jest szybkie rozpoznawanie zagrożeń i dzielenie się informacjami z dotkniętymi organizacjami i administratorami sieci.
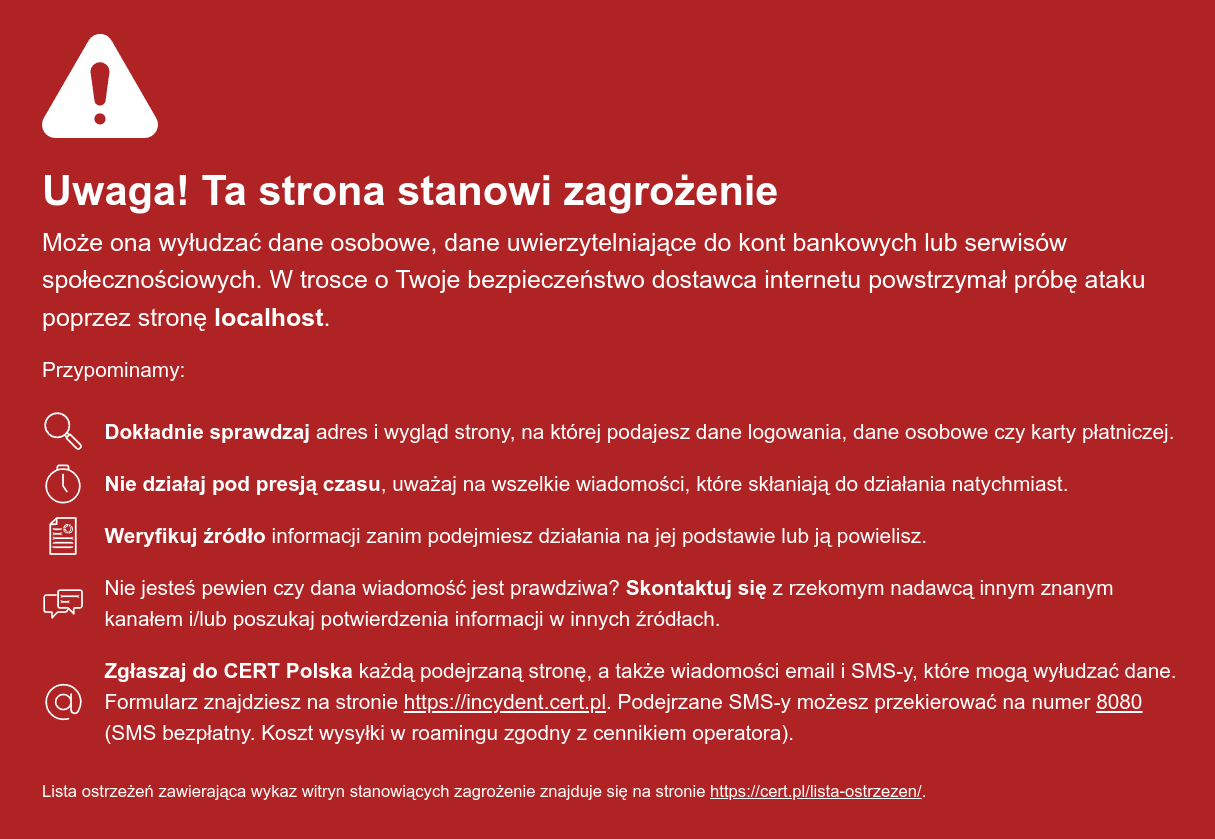
Lista Ostrzeżeń jest wykorzystywana przez operatorów telekomunikacyjnych, firmy, organizacje i samych użytkowników do automatycznego blokowania dostępu do złośliwych stron i tym samym ograniczania skutków ataków phishingowych i innych kampanii wymierzonych w obywateli Polski.
Korzystanie z listy
Spora część Polskich użytkowników nieświadomie korzysta z Listy Ostrzeżeń za pośrednictwem swoich operatorów telekomunikacyjnych, którzy na początku 2020 roku przystąpili do porozumienia z Prezesem UKE, Ministrem Cyfryzacji oraz NASK1.
Operatorami biorącymi udział w pierwotnym porozumieniu byli:
- Orange Polska S.A.
- Polkomtel Sp. z o.o. (operator sieci Plus)
- P4 Sp. z o.o. (operator sieci Play)
- T-Mobile Polska S.A.
Można łatwo sprawdzić czy nasz operator używa Listy. W celu weryfikacji zachęcamy do skorzystania z serwisu lista.cert.pl.
W przypadku gdy operator nie korzysta samodzielnie z Listy Ostrzeżeń, najprostszym sposobem na ochronę urządzenia jest zainstalowanie w przeglądarce rozszerzenia wspierającego listy blokujące zgodne z formatem adblock (np uBlock Origin) i dodanie listy w formacie adblock do filtrów.
Dostępne formaty listy
- format tekstowy, tylko aktywne domeny, jedna domena per linia – https://hole.cert.pl/domains/v2/domains.txt
- format TSV (tab-separated values) – https://hole.cert.pl/domains/v2/domains.csv
- format JSON – https://hole.cert.pl/domains/v2/domains.json
- format XML – https://hole.cert.pl/domains/v2/domains.xml
- format kompatybilny z wtyczką uBlock Origin i AdGuard AdBlocker – https://hole.cert.pl/domains/v2/domains_adblock.txt – dodanie listy do rozszerzenia
- format hosts – https://hole.cert.pl/domains/v2/domains_hosts.txt
- format .rsc, ograniczony do 4096 bajtów, dla systemów MikroTik/RouterOS – https://hole.cert.pl/domains/v2/domains_mikrotik.rsc
- format blacklisty Response Policy Zones – https://hole.cert.pl/domains/v2/domains_rpz.db
Z listy korzystają również prywatni dostawcy usług DNS – quad9 oraz nextdns.io.
Informacje dla administratorów
W przypadku chęci zintegrowania Listy Ostrzeżeń z infrastrukturą organizacji prosimy o wprowadzenie blokowania domen zgodną z poniższymi podpunktami:
- lista blokowanych domen powinna być aktualizowana co 5 minut
- domeny są umieszczane na liście na okres 6 miesięcy, jeśli wpis nie znajduje się już na liście lub posiada informację o wykreśleniu, to domena nie powinna być już blokowana
- zablokowane domeny powinny wskazywać na rekordy znajdujące się na https://hole.cert.pl/schema/hole.txt albo na rekordy typu
Anależące do domenyhole-sinkhole.cert.pl– informacje o zasięgu i skali poszczególnych kampanii pozwala nam na lepszą priorytetyzację naszych zadań - subdomeny domen umieszczonych na liście również powinny być blokowane – jeśli na liście umieszczona została domena
a.przyklad.comto zarównoa.przyklad.comjak ib.a.przyklad.compowinny być zablokowane, aprzyklad.comnie
Repozytorium warning-list-tools zawiera poprawne implementacje Listy Ostrzeżeń dla różnych rozwiązań filtrowania. Pełny opis poszczególnych formatów i poprawnej implementacji Listy Ostrzeżeń znajduje się w specyfikacji.
Zgłaszanie podejrzanych stron i wiadomości SMS
Każdy może zgłosić stronę, która wyłudza dane osobowe, dane uwierzytelniające do kont bankowych lub serwisów społecznościowych, za pomocą formularza dostępnego na https://incydent.cert.pl/phishing.
W przypadku gdy źródłem podejrzanej strony jest wiadomość SMS, zachęcamy do przesłania jej na nasz numer 8080 wykorzystując funkcję "przekaż" albo "udostępnij" w swoim telefonie. Wysłanie SMS-a jest bezpłatne, koszt wysyłki w roamingu zgodny z cennikiem operatora. Podany numer służy tylko do przyjmowania SMS-ów – numer do telefonicznego zgłaszania incydentów znajduje się na naszej stronie.
Zmiany wprowadzone w drugiej wersji listy
W odpowiedzi na zmieniające się zagrożenia i stale rosnący rozmiar listy postanowiliśmy wprowadzić parę zmian w działaniu listy, które pomogą nam na lepsze reagowanie na nowe zagrożenia, a użytkownikom na łatwiejszą integrację:
- domeny blokowane są na okres 6 miesięcy, jeśli po upływie tego czasu nadal będzie zawierała niebezpieczne treści to zostanie dodana jako nowy wpis
- w związku z powyższym, wszystkie formaty listy domen ograniczone są czasowo do ostatnich 6 miesięcy – rozwiąże to problem konieczności pobierania coraz to większych plików w krótkich odstępach czasu
- w celu utrzymania transparentności odnośnie zablokowanych domen wprowadzony został strumień z danymi – "actions.log". Zawiera on listę wszystkich domen dodawanych i usuwanych przez nas na Listę Ostrzeżeń w podziale na kolejne lata
- oprócz blokowania domen znajdujących się na liście, zalecamy również blokowanie ruchu do ich subdomen
Zasady korzystania z danych
Lista Ostrzeżeń może być wykorzystywana przez każdego użytkownika, w dowolnym celu, w tym w celach komercyjnych, bez jakichkolwiek zapewnień lub gwarancji co do jej kompletności, aktualności ani złośliwego charakteru domen wpisanych na Listę.
Użytkownik korzysta z Listy oraz podejmuje decyzję o zablokowaniu domeny na własną odpowiedzialność. W zakresie dopuszczalnym przez obowiązujące przepisy prawa NASK-PIB, w tym CERT Polska, nie ponosi odpowiedzialności za skutki wykorzystania Listy, w szczególności za skutki blokowania domen na jej podstawie.
Wskazanie źródła danych nie jest wymagane. Jeżeli źródło zostanie wskazane, informacja ta nie może sugerować współpracy, partnerstwa, rekomendacji, certyfikacji ani wsparcia użytkownika, jego działalności, produktu, usługi lub narzędzia przez NASK-PIB lub zespół CERT Polska.
Użytkownik nie jest uprawniony do wykorzystywania nazwy, oznaczeń ani identyfikacji wizualnej NASK-PIB lub zespołu CERT Polska w sposób mogący wprowadzać odbiorców w błąd co do charakteru relacji łączącej użytkownika z tymi podmiotami.
Podstawa prawna
Na podstawie art. 20 ustawy z dnia 28 lipca 2023 r. o zwalczaniu nadużyć w komunikacji elektronicznej2 CSIRT NASK staje się podmiotem odpowiedzialnym za prowadzenie Listy Ostrzeżeń. Na listę wpisywane są domeny internetowe, które za podstawowy cel swojego działania mają wprowadzenie w błąd użytkowników internetu i doprowadzenie do wyłudzenia ich danych lub niekorzystnego rozporządzenia mieniem.
W celu ochrony swoich użytkowników przedsiębiorca telekomunikacyjny może zawrzeć porozumienie z Prezesem UKE, ministrem właściwym do spraw informatyzacji, Naukową i Akademicką Siecią Komputerową – Państwowym Instytutem Badawczym. Przedsiębiorca telekomunikacyjny będący stroną porozumienia może uniemożliwić użytkownikom internetu dostęp do stron internetowych wykorzystujących nazwy domen internetowych wpisanych na Listę Ostrzeżeń.
Więcej informacji można znaleźć w bazie wiedzy portalu gov.pl.
Ścieżka odwoławcza
Zgodnie z art. 21 ustawy o zwalczaniu nadużyć w komunikacji elektronicznej3, podmiot posiadający tytuł prawny do domeny internetowej wpisanej na listę ostrzeżeń może wnieść do prezesa UKE sprzeciw wobec wpisania domeny internetowej na listę ostrzeżeń.
-
porozumienie chroniące abonentów – https://www.uke.gov.pl/akt/uke-przystapil-do-porozumienia-chroniacego-abonentow,300.html ↩
-
art. 20 ustawy o zwalczaniu nadużyć w komunikacji elektronicznej – https://dziennikustaw.gov.pl/D2023000170301.pdf#page=10 ↩
-
art. 21 ustawy o zwalczaniu nadużyć w komunikacji elektronicznej – https://dziennikustaw.gov.pl/D2023000170301.pdf#page=11 ↩