Uważaj na fałszywe testy CAPTCHA
Przed otwarciem strony czasem trzeba zaznaczyć pole „Nie jestem robotem”, wybrać obrazki lub przepisać widoczne znaki. Takie testy, nazywane CAPTCHA, pomagają odróżnić człowieka od automatycznego programu. Oszuści przygotowują podobne komunikaty, by nakłonić Cię do uruchomienia szkodliwego programu. Skutkiem może być kradzież haseł, danych lub przejęcie kontroli nad komputerem.
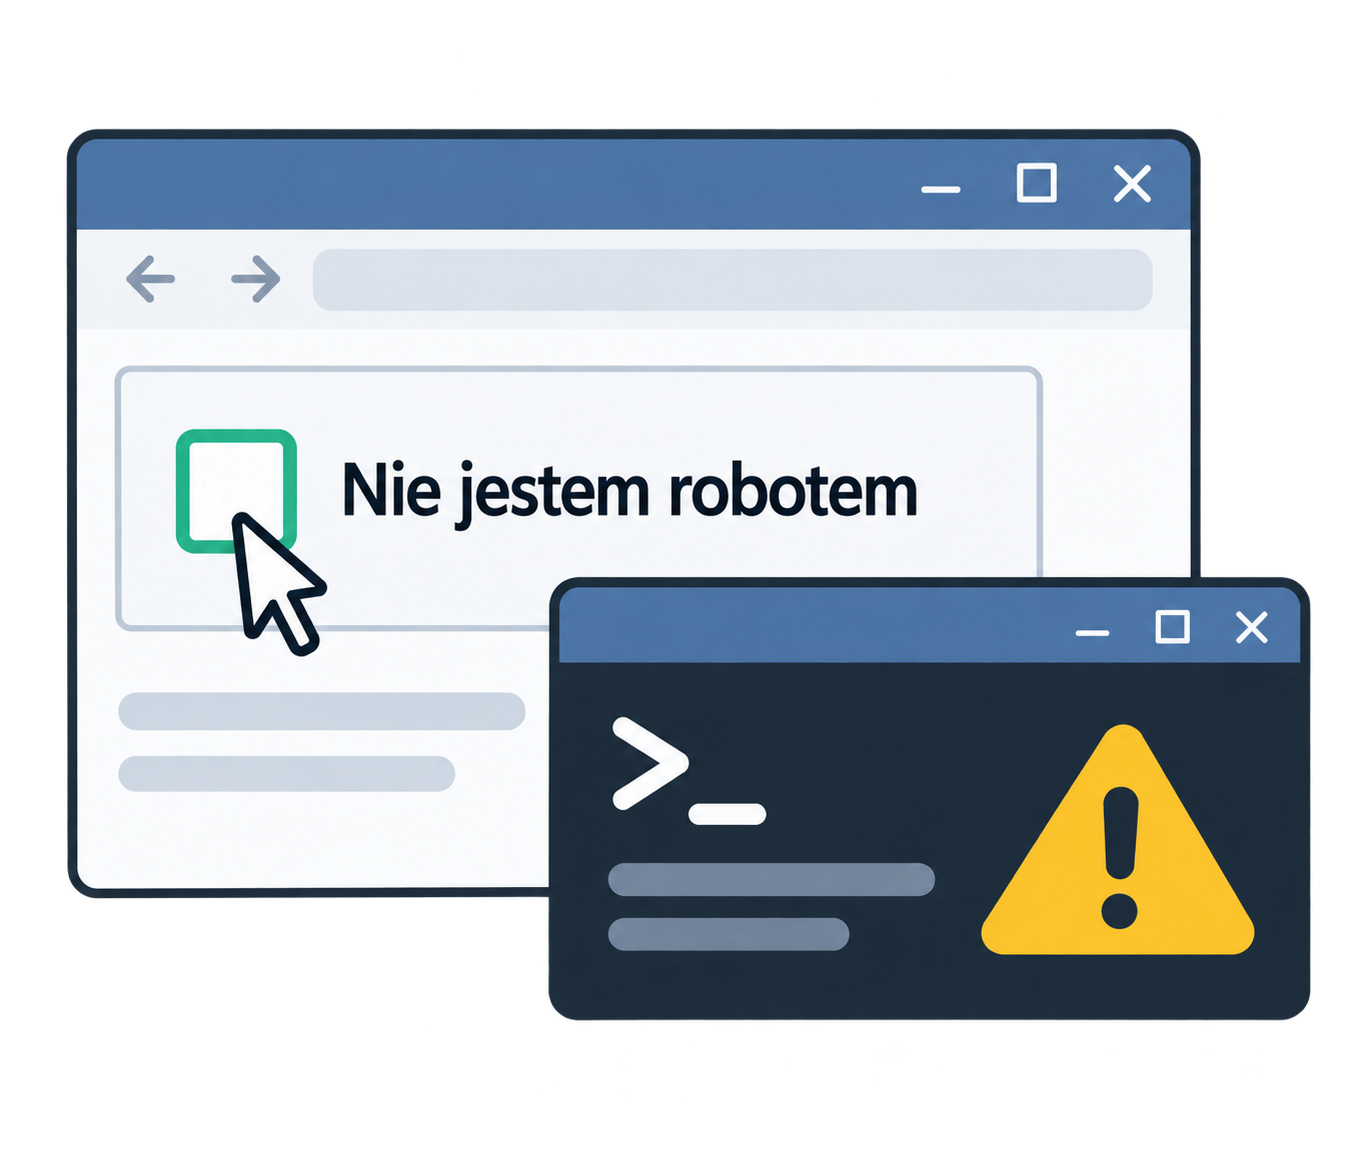
Z pozoru zwykła weryfikacja
Chcesz przeczytać artykuł. Otwierasz stronę, ale zanim zobaczysz tekst, musisz zaznaczyć pole „Nie jestem robotem”. Obok widzisz znajome logo i informację o sprawdzaniu bezpieczeństwa. Podobne komunikaty pojawiają się na wielu stronach, więc samo sprawdzenie nie wydaje się niczym niezwykłym.
Zaznaczasz pole, ale zamiast artykułu pojawia się kolejny komunikat. Strona prosi o dodatkowe potwierdzenie. Masz otworzyć nowe okno za pomocą wskazanego skrótu klawiszowego, wkleić do niego „kod weryfikacyjny” i nacisnąć Enter. Wszystkie czynności są opisane krok po kroku.
Nie przypomina to znanych Ci testów, ale CAPTCHA nie zawsze wyglądają i działają tak samo. Czasem przepisujesz zniekształcone litery. Innym razem wybierasz zdjęcia z określonym przedmiotem lub dopasowujesz obrazek. Z czasem pojawiają się nowe zadania, a niektóre sprawdzenia mają kilka etapów. Nietypową instrukcję łatwo więc uznać za kolejny wariant testu.
Oszuści wykorzystują tę różnorodność. Ich instrukcja ma wyglądać jak kolejna odmiana CAPTCHA. W rzeczywistości skłania do uruchomienia na komputerze polecenia, które może pobrać i uruchomić szkodliwy program.
Jak działa oszustwo?
Gdy kopiujesz tekst, komputer przechowuje go w schowku. Dzięki temu możesz go później wkleić w innym miejscu. Fałszywa strona może sama umieścić w schowku polecenie oszustów – wystarczy kliknięcie pola „Nie jestem robotem”.
Następnie strona każe otworzyć okno „Uruchom” skrótem Windows + R. Może też kazać otworzyć menu skrótem Windows + X i wybrać z niego Terminal lub PowerShell. Każde z tych narzędzi pozwala wydawać komputerowi polecenia.
Po otwarciu tego okna instrukcja każe wkleić zawartość schowka skrótem Ctrl + V. Dopiero wtedy widzisz skopiowane wcześniej polecenie – ciąg znaków, którego znaczenie może być niejasne. Oszuści mogą dopisać na jego końcu „Nie jestem robotem”, żeby wyglądało wiarygodnie. Strona tłumaczy, że to „kod weryfikacyjny”, i każe zatwierdzić go klawiszem Enter. Gdy to zrobisz, komputer wykona wklejone polecenie – może ono pobrać i uruchomić szkodliwy program.
Taki program może wykraść zapisane w przeglądarce hasła, prywatne pliki i dane pozwalające przejąć konta, na których jesteś już zalogowany. Oszuści mogą w ten sposób uzyskać dostęp do Twojej poczty czy mediów społecznościowych.
Komputer może przy tym działać jak zwykle, a strona wyświetlić komunikat o pomyślnej weryfikacji. Szkodliwy program może jednak pracować w tle, bez widocznego okna czy powiadomienia.
Jak się chronić?
Prawdziwy test CAPTCHA rozwiązujesz w oknie przeglądarki. Nie wymaga on otwierania innych programów ani uruchamiania poleceń na komputerze. Jeśli strona każe wkleić tekst do okna „Uruchom”, PowerShella lub Terminala, zamknij ją. Już taka prośba pozwala rozpoznać oszustwo – nie musisz rozumieć, co robi podsunięte polecenie.
Nie wykonuj tych instrukcji również wtedy, gdy strona przedstawia je jako sposób naprawienia błędu lub niedziałającej weryfikacji. Test CAPTCHA nie wymaga instalowania dodatkowego programu ani dodatku do przeglądarki. Jeśli przeglądarka lub program antywirusowy ostrzega przed stroną, nie pomijaj ostrzeżenia, żeby dostać się do jej treści.
Zwracaj uwagę na to, czego wymaga test, nawet jeśli jego wygląd nie budzi podejrzeń. Oszuści wykorzystują logo Google lub Cloudflare, napisy o bezpieczeństwie i znajome animacje, żeby fałszywy komunikat przypominał prawdziwy test.
Zachowaj ostrożność także na stronach, z których korzystasz od dawna. Jeśli przestępcy uzyskają możliwość zmiany ich zawartości, mogą umieścić tam fałszywy test. Możesz też trafić na niego po kliknięciu reklamy lub linku w wiadomości.
Samo wejście na stronę z fałszywą CAPTCHA nie oznacza jeszcze zainfekowania komputera. Opisany atak wymaga uruchomienia podsuniętego polecenia – jeśli tylko otworzysz taką stronę, zamknij ją bez wykonywania instrukcji.
Co zrobić po uruchomieniu szkodliwego polecenia?
Jeśli podczas takiej weryfikacji uruchomiłeś szkodliwe polecenie, odłącz komputer od internetu – wyłącz Wi-Fi i odłącz kabel sieciowy, jeśli jest podłączony. Do czasu sprawdzenia i zabezpieczenia komputera nie loguj się na nim do poczty, bankowości ani innych usług.
Z innego urządzenia, np. telefonu, zaloguj się do swojej poczty e-mail i zmień hasło w ustawieniach konta. Od poczty warto zacząć, bo za jej pomocą można odzyskiwać dostęp do innych kont. Następnie zmień hasła do pozostałych kont, z których korzystasz na tym komputerze, np. w mediach społecznościowych i sklepach internetowych. W ustawieniach bezpieczeństwa poszczególnych kont wybierz też opcję wylogowania ze wszystkich urządzeń, jeśli jest dostępna. Sama zmiana hasła nie zawsze odbiera dostęp osobie, która jest już zalogowana.
Przed ponownym korzystaniem z komputera poproś o pomoc zaufany serwis komputerowy. Wyjaśnij, że zostało na nim uruchomione polecenie z fałszywego testu CAPTCHA. Może być potrzebna ponowna instalacja systemu, dlatego uprzedź o ważnych plikach, które chcesz zachować. Jeśli to komputer służbowy, zgłoś sytuację działowi IT i postępuj zgodnie z jego wskazówkami.
Masz wątpliwości? Zgłoś podejrzaną stronę do CERT Polska
Adres strony możesz przekazać przez formularz na incydent.cert.pl. Opisz, czego wymagał komunikat i czy doszło do uruchomienia polecenia lub programu. Jeśli masz zrzut ekranu, dołącz go do zgłoszenia. Nie wracaj na podejrzaną stronę tylko po to, by go zrobić.