-
MikroTrick: analiza techniczna, proces ujawnienia i zastosowanie agentów LLM
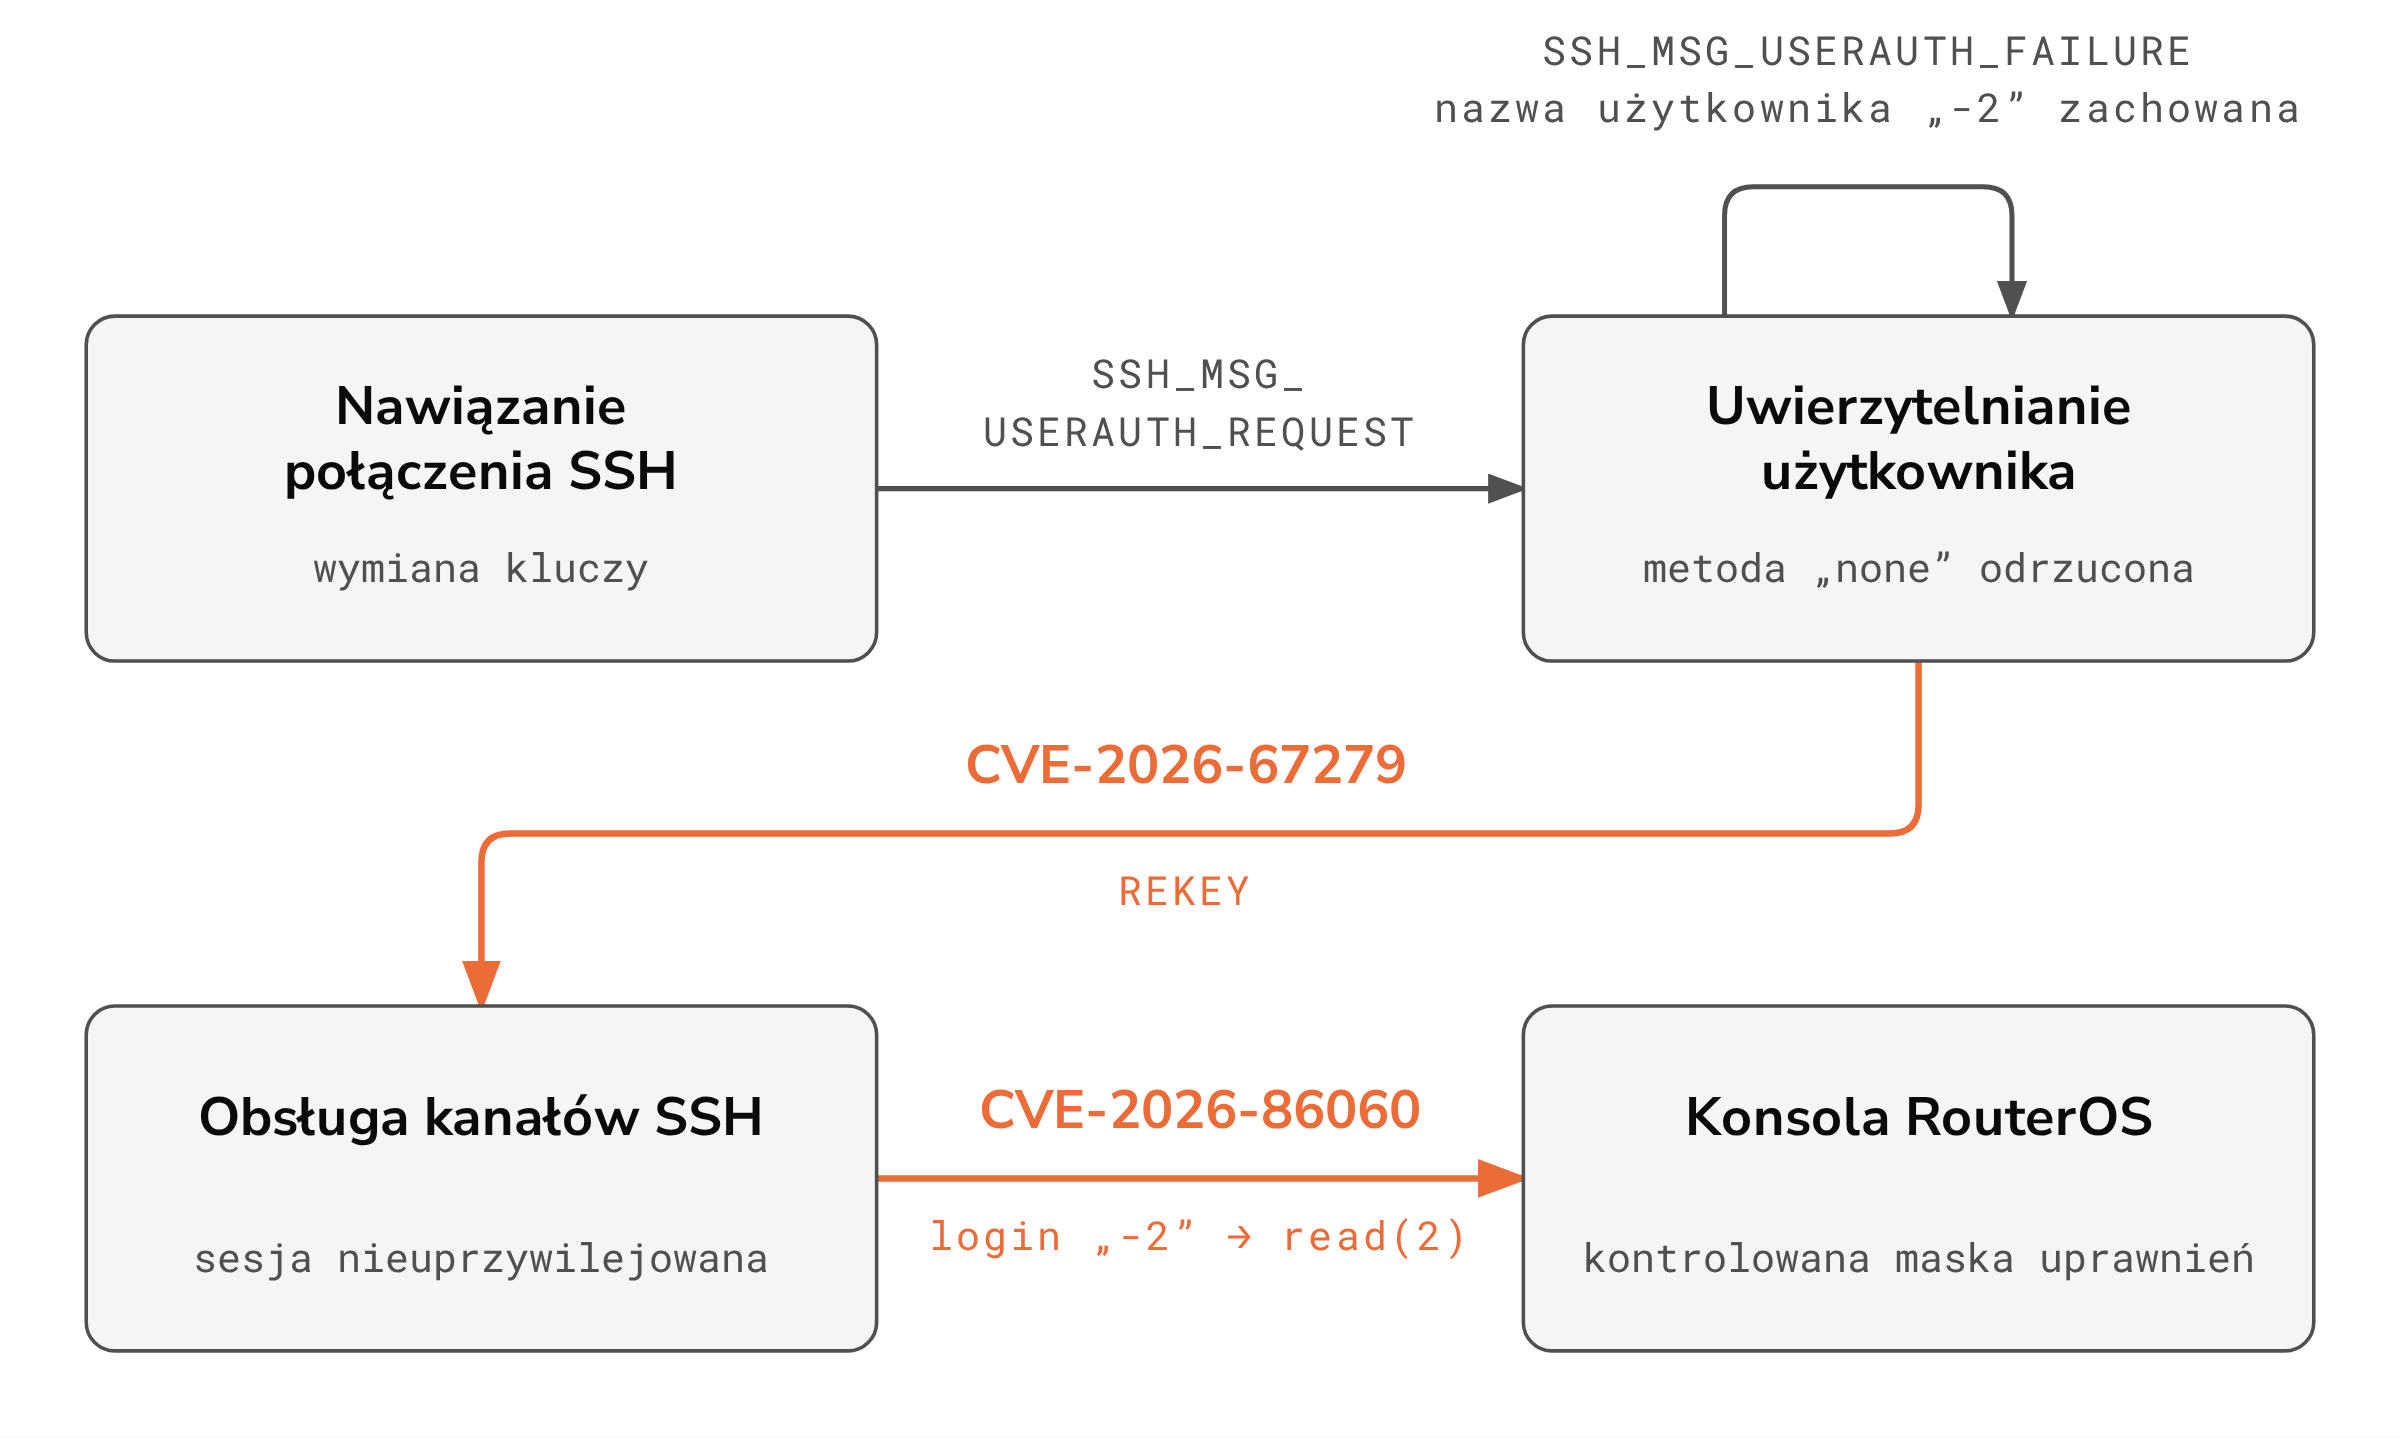
Opisujemy techniczne szczegóły łańcucha MikroTrick, złożonego z podatności CVE-2026-67279 i CVE-2026-86060, które w połączeniu pozwalały przejąć pełną kontrolę nad urządzeniem bez uwierzytelnienia. Wyjaśniamy mechanizm obserwowanych w internecie ataków, przebieg skoordynowanego ujawnienia obu podatności oraz praktyczną rolę agentów LLM w badaniach RouterOS.
Czytaj więcej -
Krytyczne podatności w MikroTik RouterOS są aktywnie wykorzystywane. Zalecana pilna aktualizacja
Zespół CERT Polska zidentyfikował i skoordynował ujawnienie sześciu podatności w MikroTik RouterOS, w tym dwóch krytycznych. Podatności te są już aktywnie wykorzystywane do przejmowania urządzeń, których usługa SSH jest dostępna z internetu. Zalecamy pilną aktualizację urządzeń do poprawionych wersji oraz weryfikację konfiguracji pod kątem śladów kompromitacji.
Czytaj więcej